Hackeo con calor: cómo entraron a las heladeras de Francia y dejaron la mercadería al horno
Un ataque informático contra controladores de refrigeración de 350 supermercados franceses elevó la temperatura de las heladeras hasta 50 grados, arruinó productos y provocó incendios. La empresa detrás de los equipos es danesa, el software estaba desactualizado y la puerta de entrada era visible desde cualquier buscador.
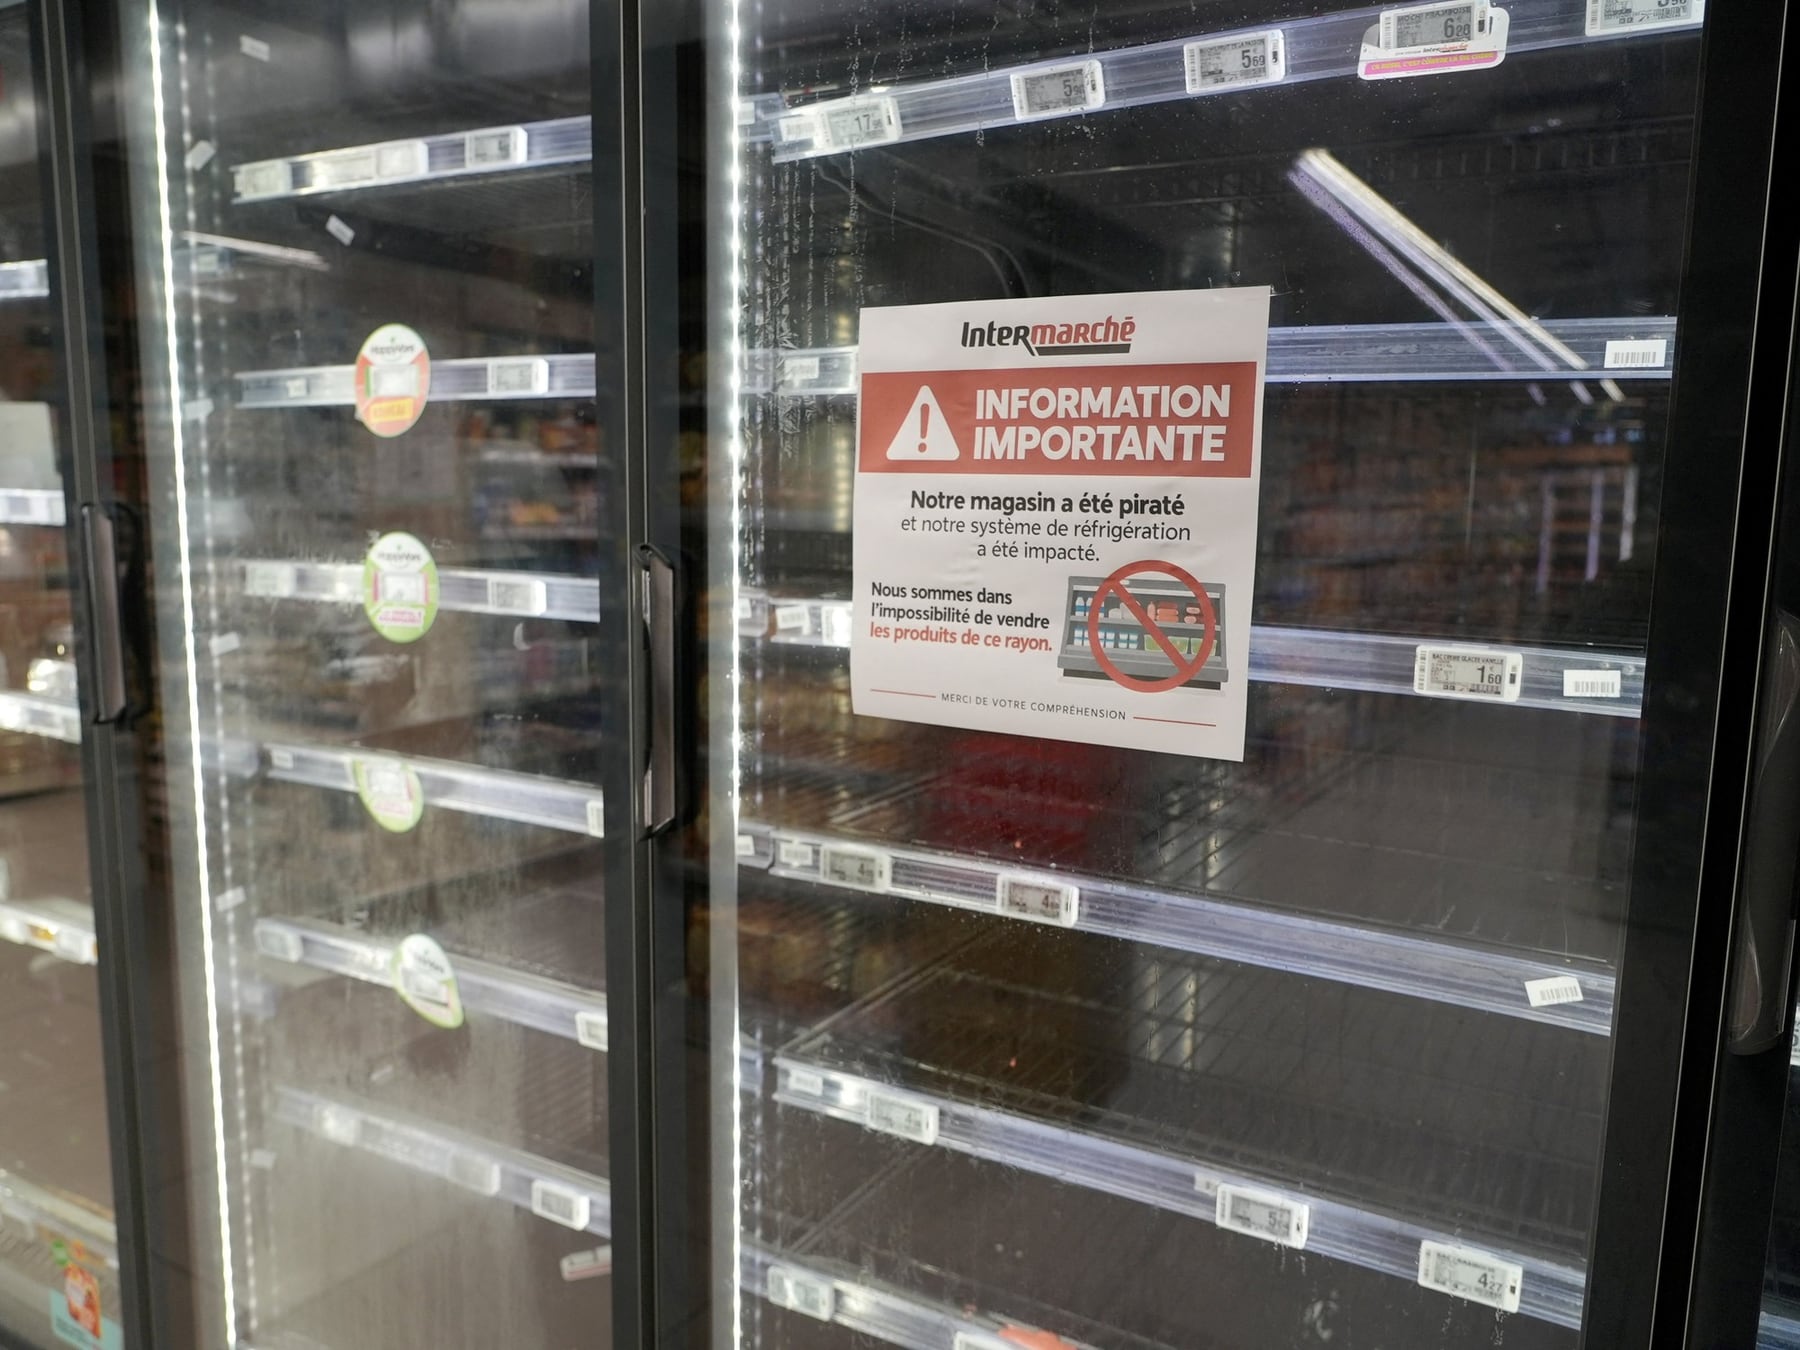
El viento, cuando sopla, levanta lo que encuentra. Y esta vez lo que levantó fue la puerta digital de 350 supermercados en Francia. Seamos sinceros: no hay manera de leer esto sin pensar que alguien quiso hacer ruido. Hackearon los controladores de las heladeras, subieron la temperatura hasta los 50 grados y dejaron la mercadería fresca al borde del colapso. En algunos casos, el descontrol térmico terminó en focos de fuego.
La historia parece sacada de una película clase B, pero tiene nombre y apellido: Danfoss, una compañía danesa que fabrica sistemas de refrigeración y automatización industrial. Sus controladores son pequeñas computadoras escondidas en las cámaras frigoríficas: regulan compresores, ciclos de descongelamiento y temperaturas desde una consola central. Esa misma comodidad que les ahorra viajes a los técnicos fue la rendija que aprovecharon los atacantes.
Software viejo, puerta abierta
Danfoss reconoció que varios de los equipos comprometidos corrían firmware con versiones antiguas, algunas ya sin soporte ni parches. En el momento del incidente, unas 4.500 interfaces de la empresa eran localizables desde internet a través de la herramienta Shodan. Eso no quiere decir que todas fueran vulnerables, pero el menú estaba servido para cualquiera que supiera buscar.
“Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla. En ocasiones, esos problemas permiten acceder incluso sin conocer la contraseña.”Braian Arroyo, especialista en ciberinteligencia
Para entrar no alcanza con ver el dispositivo expuesto: hace falta una vulnerabilidad concreta, una credencial filtrada o una configuración mal puesta. La hipótesis más firme apunta al modelo AK-SM 800A, donde el equipo Team82 de la empresa Claroty había documentado fallas que permitían esquivar la autenticación y tomar el control en remoto. Danfoss publicó parches, aunque las autoridades francesas todavía no confirmaron que esa haya sido la ruta exacta del ataque.
Qué puede hacer un atacante cuando entra
- Modificar la temperatura y llevarla hasta los 50 grados.
- Alterar los ciclos de descongelamiento hasta arruinar la cadena de frío.
- Desactivar alarmas para que nadie se entere a tiempo.
- Provocar picos de consumo en los compresores y generar incendios.
Los reportes del incidente muestran que los cambios progresivos arruinaron mercadería fresca y congelada y derivaron en focos ígneos dentro de los locales. La moraleja es vieja y la repetimos cada vez que podemos: un sistema conectado a internet sin actualizar es una bomba dormida con timer. Los supermercados franceses ahora revisan cada controlador como si fueran joyas; las próximas horas, mientras tanto, las mira la gendarmería digital europea, que sigue buscando a los autores.